本文面向实施和运维团队,系统梳理drvsky CDN的节点布局策略与与客户回源的对接测试全流程。内容涵盖从规划、对接准备、具体配置、到性能验证与持续优化的每一步,帮助团队快速落地并保证线上稳定。
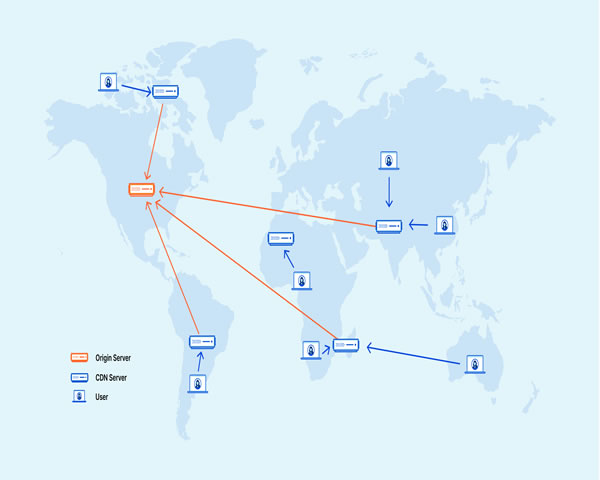
合理的节点布局首先要区分边缘节点与汇聚/回源节点。边缘节点负责就近响应用户请求以降低延迟;汇聚节点或回源点用于与源站同步数据、处理回源请求。drvsky建议在用户密集的城市部署更多的边缘节点以提升体验。
根据业务覆盖范围,采用“全球+本地”组合。全球节点用于覆盖跨国访问场景,本地节点(PoP)则用于低延迟场景。实现地域路由时,需结合ISP与运营商策略,配置合理的DNS解析策略与地理调度。
节点布局要考虑容灾与容量冗余。为应对突发流量或DDoS事件,应在关键区域预留计算与带宽资源,并设计健康检查与故障切换机制。
对接前需确认drvsky账号、API密钥、以及回源服务器的IP/域名和开放端口。准备好SSL证书、私钥以及CA链,便于后续的证书配置与HTTPS加速。
检查回源服务器的访问控制、跨域设置(CORS)和必要的响应头(如Cache-Control、Etag、Last-Modified)。这些头直接影响缓存规则和回源频率。
明确请求的缓存规则(按路径、文件类型、Query参数等),以及是否需要智能回源、分片回源或分流策略。同时定义TTL、忽略参数、以及缓存刷新机制。
将业务域名的CNAME指向drvsky提供的加速域名,或按要求修改A记录。配置完成后,使用dig/nslookup验证DNS解析正确性与生效时间。
在控制台上传或启用自动签发证书,确保加速域名支持HTTPS。验证证书链、SNI支持及协议(HTTP/2、QUIC/HTTP3)启用情况,以提升传输性能与安全。
配置回源地址、回源端口及回源策略(按权重或主备)。启用健康检查,设置检测路径与阈值,确保节点回源时有快速的故障感知与切换。
在控制台设置路径规则、TTL和缓存键。对动态接口可使用“No-Cache”或短TTL,对静态资源设置较长TTL。配置缓存清理与预热(预热可加速命中率)策略。
确认基本功能:域名是否解析到边缘节点、HTTPS是否生效、静态资源是否走缓存、回源请求是否正常记录。检查返回头中的缓存命中信息(如X-Cache、X-Cache-Status等)。
使用多个地区的测试点进行延迟与带宽测试,记录首字节时间(TTFB)、下载速度与并发连接表现。对比接入前后的性能差异,确保达到预期的加速效果。
进行逐步增压测试,覆盖正常峰值与超峰场景。监测节点CPU、内存、带宽以及回源QPS。测试过程中要观察是否触发限流、是否出现回源雪崩,并验证容灾切换是否生效。
确认访问日志、回源日志与安全日志的完整性,并开启实时告警(延迟、错误率、带宽异常)。结合性能监测面板,制定SLA阈值与告警流程。
定期审查访问日志与缓存命中率,识别冷启动资源并通过预热优化。执行定期的证书更新、DNS记录审计与回源白名单管理。
依据监控数据调整TTL、缓存规则与地域路由。对频繁回源的资源考虑采用静态化或分片缓存;对大文件使用断点续传与范围请求优化。
启用WAF、DDoS防护与访问控制策略,定期演练应急响应。注意合规性要求(如数据驻留、隐私保护),并按需配置日志保留策略。
drvsky CDN的成功对接既依赖于合理的节点布局,也依赖细致的对接与测试流程。从DNS、证书、回源到缓存策略与压测,每一步都需精细化管理。通过持续的监控与优化,可以确保业务在多变流量下稳定可用,提供优质的用户体验。