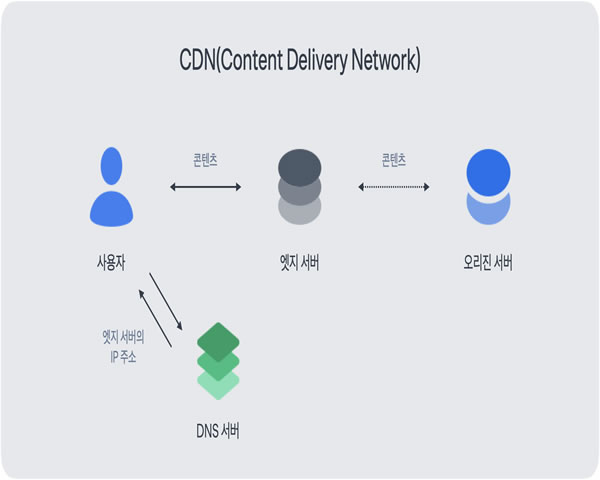
什么是阿里云WAF与虚拟主机+CDN联动部署?简单来说,这是将阿里云的Web应用防火墙(WAF)与内容分发网络(CDN)结合使用,在使用虚拟主机(即在同一物理/云服务器上托管多个域名)的场景中,通过有序的流量转发、请求检测、缓存分流和源站保护,实现多层次的防护体系。CDN负责前端流量分发与静态加速,WAF负责应用层(第7层)攻击识别与拦截,必要时配合高防IP/Anti-DDoS、负载均衡(SLB)、日志服务与云监控形成完整的安全+性能解决方案。
为什么需要联动部署?虚拟主机通常会把多个站点共享在同一台或同一组服务器上,若单点被攻击,可能导致多域名服务中断;而单纯依靠WAF或仅靠CDN各有短板:CDN擅长吸收大流量和缓存静态资源,但对复杂的应用层攻击(如SQL注入、WebShell、业务逻辑滥用)识别能力有限;WAF能识别细粒度的攻击,但直接面对海量流量时成本与压力较大。二者联动可以把流量在边缘端先做过滤、缓存和限流,剩余可疑请求回源至WAF做深度检测,既节省源站资源,又提升拦截准确率,从整体上显著提高抗攻击能力和业务可用性。
怎么解决(实操步骤与产品推荐):首先,架构设计上推荐“CDN(前端)→ WAF(应用防护)→ 源站(虚拟主机)”或“CDN+WAF并联”的模式。实施要点包括:1)在阿里云CDN控制台将域名接入并配置回源为WAF实例或源站IP,确保CDN回源时携带真实客户端IP(开启X-Forwarded-For);2)在WAF中为每个虚拟主机域名创建独立的防护策略,启用常规规则库、CC防护、Bot管理和自定义规则(如按URI、User-Agent、速率限制等);3)在CDN侧配置缓存策略(将静态资源长缓存、动态请求回源)与限流规则,利用CDN的缓存减轻WAF与源站压力;4)配合阿里云高防IP/Anti-DDoS Pro作为二层流量清洗,遇到大流量攻击时自动弹性防护;5)启用HTTPS(CDN与WAF均部署证书),并在源站配置防盗链与回源鉴权、修改默认端口与隐藏真实源IP以避免直接绕过防护;6)使用阿里云日志服务(Log Service)、云监控(CloudMonitor)和WAF的审计日志实现实时告警、流量分析与规则调优;7)上线前在预生产环境逐步开启规则(观察模式→拦截模式),通过灰度化验证防误杀。
产品/服务推荐(自然融入):推荐使用阿里云WAF(Web应用防火墙)作为应用层核心防护,配合阿里云CDN做边缘缓存与初级拦截;在高并发或可能遭受大规模DDoS时接入阿里云高防IP/Anti-DDoS Pro,必要时用SLB做流量分发和健康检查;日志和监控建议启用Log Service与CloudMonitor,便于分析攻击特征和回溯;若使用容器或云服务器,结合镜像安全、主机安全与入侵检测等云盾产品可以进一步硬化源站环境。阿里云提供的这些服务彼此联动、在控制台中可以方便地绑定域名和策略,适合企业级生产环境落地。
部署与调优建议:1)先在CDN层做静态资源最大化缓存,减少对WAF的请求量;2)在WAF中优先启用托管规则库,必要时编写精准的自定义规则以对准业务特征;3)对常见的CC攻击使用分段速率限制、行为指纹或验证码策略,避免误伤正常用户;4)定期更新WAF签名和规则,利用日志分析调整拦截阈值;5)建立应急预案(如切换高防、临时封禁来源国/ASN),并做演练。
结尾(逐一解答回顾):本文先说明了“什么是”阿里云WAF与虚拟主机+CDN联动部署的基本概念和作用,再解释了“为什么”需要二者联动以弥补各自短板并提升抗攻击能力,接着给出“怎么做”的实操步骤与注意事项,并在过程中推荐了阿里云WAF、CDN、高防IP、SLB、Log Service和CloudMonitor等产品与服务。通过以上联动部署、逐步灰度与持续监控,可以在保障业务性能的同时显著提升对应用层攻击与大流量攻击的防御能力,形成可运维、可验证的安全体系。